


白盒安全测试工程师简历范文全文
个人简历

自我评价
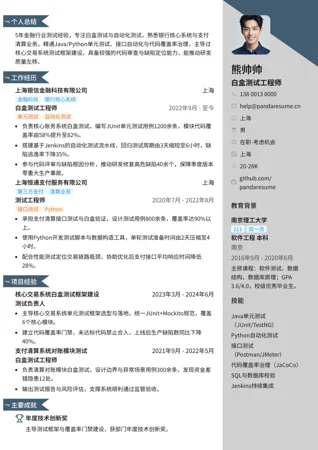
5年安全测试经验,专注Java/Go服务端白盒审计与代码安全评审,熟悉OWASP Top 10及常见业务逻辑漏洞。主导过3个核心系统的SDL落地,累计挖掘并推动修复高危漏洞120余个,漏洞平均修复周期缩短40%。具备自动化代码审计工具建设与安全开发规范输出能力。
工作经历
杭州安恒信息技术股份有限公司
网络安全上市公司
杭州
白盒安全测试工程师
代码审计SDL
2022年9月 - 至今
- 负责公司核心SaaS平台白盒安全测试,累计审计代码80万行,发现并推动修复高危漏洞76个,上线前高危漏洞清零。
- 搭建基于Semgrep与CodeQL的自动化代码审计流水线,接入12个研发项目,单次扫描耗时由4小时降至40分钟。
- 输出Java安全编码规范与SDL流程文档,组织研发安全培训6场,覆盖开发人员150余人。
浙江某互联网金融科技有限公司
互联网金融金融科技
杭州
安全测试工程师
渗透测试漏洞管理
2020年7月 - 2022年8月
- 承担支付与信贷业务系统的渗透测试与白盒审计,年度完成测试项目35个,发现高危漏洞48个并全部跟踪闭环。
- 建设内部漏洞管理平台,打通Jira工单流程,漏洞平均修复周期由21天缩短至12天。
项目经验
核心交易系统白盒安全审计专项 - 安全测试负责人
2024年3月 - 2024年5月
- 针对交易下单与资金结算链路开展白盒审计,重点排查越权、金额篡改与并发竞态问题,发现高危漏洞23个。
- 推动引入统一鉴权框架与参数校验组件,同类越权漏洞复发率下降85%,项目通过等保三级测评。
DevSecOps代码审计平台建设 - 核心开发与安全测试
2022年12月 - 2023年2月
- 基于CodeQL自定义规则包60余条,覆盖SQL注入、反序列化、SSRF等高频漏洞类型,误报率控制在15%以内。
- 平台接入CI/CD后实现提交即扫描,累计拦截高危代码合入32次,研发侧安全左移覆盖率提升至90%。
专业技能
Java代码审计
CodeQL/Semgrep
Web渗透测试
OWASP Top 10
Python脚本开发
Burp Suite
SDL与安全开发规范
漏洞管理与闭环
等保合规
教育背景
杭州电子科技大学
一本双一流学科
杭州
网络工程 本科
2016年8月 - 2020年5月
相关课程:计算机网络、密码学基础、操作系统、Web应用安全。
证书与认证
注册信息安全专业人员(CISP) - 中国信息安全测评中心
2023年6月
证明信息安全领域专业能力。
信息安全工程师(软考中级) - 工业和信息化部
2021年11月
证明信息安全工程与安全管理能力。
荣誉奖项
公司年度安全之星
浙江省大学生网络安全竞赛二等奖
更多白盒测试简历范文
同一职位,不同的版式和写法。点开任意一份即可查看大图。
就从这份范文开始
免费复制到你的账户里,每一句话、每个板块和颜色都能改,改好即可下载投递。