


Web安全实习简历范文全文

教育背景
2023年9月
-
2027年6月
杭州电子科技大学
双一流计算机类强校
网络空间安全 本科
杭州
相关课程:Web安全、渗透测试、计算机网络、操作系统、密码学基础;GPA 3.7/4.0,专业排名前10%。
自我评价
网络空间安全专业本科在读,具备扎实的Web安全基础,熟悉OWASP Top 10常见漏洞原理与利用方式。熟练使用Burp Suite、SQLMap等工具,独立完成过SRC漏洞挖掘与靶场复现。学习能力强,可保证每周4天以上实习时间。
专业技能
Web漏洞挖掘(SQL注入/XSS/SSRF)
Burp Suite / SQLMap / Nmap
Python 安全脚本开发
Linux 与常见中间件配置
OWASP Top 10 原理与复现
Java / PHP 代码审计基础
项目经验
2025年3月
-
2025年6月
某电商平台SRC漏洞挖掘与复现
独立完成
- 针对目标站点开展信息收集与漏洞探测,提交中危漏洞3个、低危漏洞5个,均被平台确认并修复。
- 编写Python自动化子域枚举与目录扫描脚本,将信息收集耗时从2小时压缩至20分钟。
- 整理漏洞复现报告与修复建议,形成内部知识库文档8篇。
2024年9月
-
2025年1月
开源靶场Web漏洞复现与利用链分析
项目负责人
- 基于DVWA与Vulhub搭建本地靶场,复现SQL注入、文件上传、反序列化等12类漏洞。
- 完成从任意文件读取到RCE的完整利用链分析,输出复现笔记并获校内安全社团采纳。
工作经历
2022年9月
-
至今
杭州安恒信息技术股份有限公司
网络安全上市公司
Web安全实习生
渗透测试漏洞复现
杭州
- 参与客户Web系统渗透测试,累计完成8个站点测试,输出测试报告8份,发现高危漏洞5个。
- 协助整理漏洞复现环境与POC脚本,将同类漏洞验证效率提升约40%。
- 参与安全加固方案讨论,跟进漏洞修复闭环,复测通过率100%。
2020年7月
-
2022年8月
杭州某互联网科技有限公司
互联网中小型团队
安全运维实习生
WAF安全运维
杭州
- 负责WAF告警日志分析与规则调优,日均处理告警200余条,误报率下降约25%。
- 协助完成服务器基线核查与漏洞扫描,输出整改清单并推动修复完成率超90%。
证书与认证
CISP-PTE 注册渗透测试工程师 - 中国信息安全测评中心
2025年5月
证明Web渗透测试实操能力。
全国计算机等级考试二级(C语言) - 教育部教育考试院
2024年9月
证明编程与计算机基础能力。
荣誉奖项
全国大学生信息安全竞赛(CTF)省级二等奖
校级一等奖学金
其他信息
到岗时间:
每周可实习4天以上,寒暑假可全职,一个月内到岗。
作品集:
GitHub 持续更新漏洞复现笔记与安全工具脚本。
语言能力:
CET-4,可阅读英文安全文档与漏洞公告。
更多WEB安全简历范文
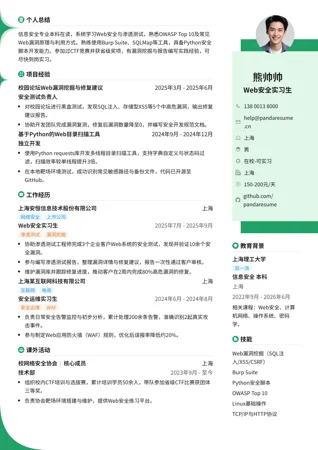
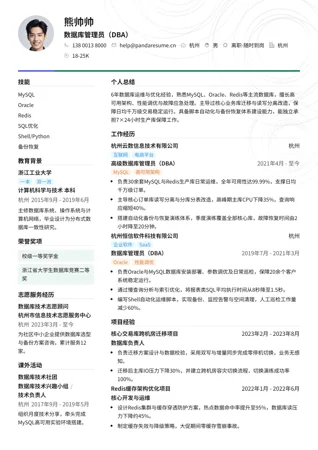
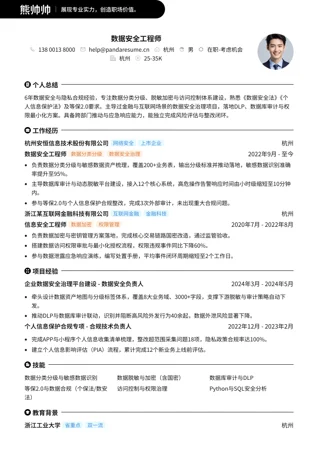
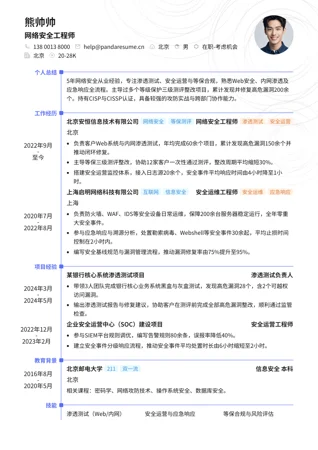
同一职位,不同的版式和写法。点开任意一份即可查看大图。
就从这份范文开始
免费复制到你的账户里,每一句话、每个板块和颜色都能改,改好即可下载投递。