


系统安全开发工程师简历范文全文
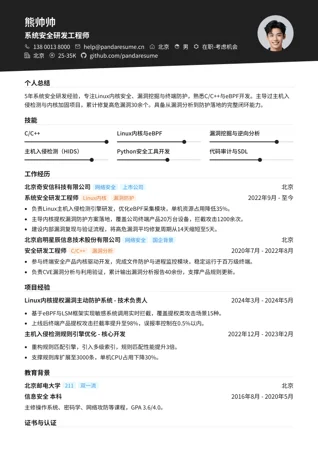
自我评价
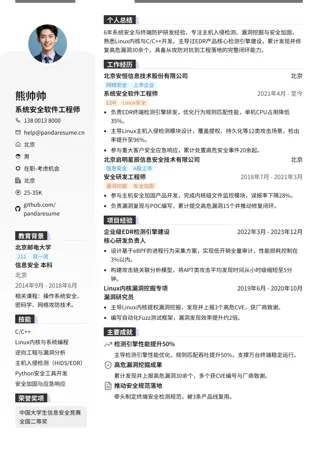
5年系统安全开发经验,专注主机入侵检测、内核安全与漏洞防护,熟悉Linux内核机制与eBPF技术。主导过百万级终端安全Agent研发,累计修复高危漏洞30余个,具备从攻防对抗到工程落地的完整能力。
专业技能
C/C++
Linux内核与eBPF
Go
逆向分析与漏洞挖掘
Python
Kubernetes安全
工作经历
北京奇安信科技有限公司
网络安全上市企业
北京
系统安全开发工程师
主机安全eBPF
2022年9月 - 至今
- 负责主机入侵检测Agent核心模块研发,覆盖50万台终端,误报率降低35%。
- 基于eBPF实现进程与文件行为采集,单机资源占用下降40%,通过性能压测。
- 参与应急响应与漏洞修复,累计闭环高危漏洞20余个,平均修复周期缩短至3天。
北京启明星辰信息技术股份有限公司
网络安全国企背景
北京
安全开发工程师
终端安全C++
2020年7月 - 2022年8月
- 参与终端防护产品开发,使用C++实现文件监控与拦截模块,拦截成功率提升至99%。
- 搭建漏洞复现与验证环境,支撑安全团队完成15个CVE漏洞分析与规则更新。
项目经验
基于eBPF的主机行为监控系统 - 核心开发
2024年3月 - 2024年5月
- 设计并实现内核态行为采集框架,支持进程、文件、网络事件,采集延迟低于10ms。
- 优化环形缓冲区与用户态消费逻辑,CPU占用降低30%,已在生产环境稳定运行。
容器环境安全加固方案 - 安全开发
2022年12月 - 2023年2月
- 基于Kubernetes准入控制实现镜像与运行时策略校验,拦截异常容器启动请求200余次。
- 输出安全基线检查工具,覆盖20项配置项,帮助业务团队自查整改。
教育背景
北京邮电大学
211双一流
北京
信息安全 本科
2016年8月 - 2020年5月
主修操作系统、密码学、网络攻防等课程,GPA 3.6/4.0。
证书与认证
注册信息安全专业人员(CISP) - 中国信息安全测评中心
2023年6月
证明信息安全领域专业能力。
系统分析师(软考高级) - 工业和信息化部
2021年11月
证明系统分析与设计能力。
工作成果
漏洞治理成效
主导终端产品高危漏洞治理,年度漏洞闭环率提升至95%。
性能优化突破
eBPF采集方案使Agent资源占用下降40%,获部门技术创新奖。
团队认可
连续两年获公司年度优秀员工,主导项目获安全团队最佳实践奖。
更多系统安全简历范文
同一职位,不同的版式和写法。点开任意一份即可查看大图。
就从这份范文开始
免费复制到你的账户里,每一句话、每个板块和颜色都能改,改好即可下载投递。