


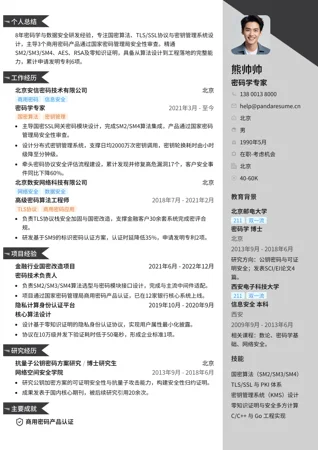
安全审计专家简历范文全文

教育背景
北京邮电大学
211双一流
信息安全 本科
北京2014年9月 - 2018年6月
相关课程:密码学、网络攻防、信息安全管理体系。
专业技能
等级保护测评
ISO 27001审计
数据安全合规
风险评估与渗透复核
内控与ITGC审计
审计报告与整改跟踪
荣誉奖项
年度优秀员工
一等奖学金
志愿服务经历
安全合规志愿顾问
北京市网络安全公益联盟
北京2022年5月 - 至今
- 为中小企业提供免费数据安全合规咨询,累计服务12家企业。
课外活动
校信息安全协会
信息安全协会/技术部部长
北京2016年9月 - 2018年6月
- 组织校园安全攻防演练与合规讲座,累计参与学生300余人次。
自我评价
8年信息安全与合规审计经验,专注等级保护测评、ISO 27001体系建设与数据安全合规,主导30余个金融、政企客户审计项目。熟悉网络安全法、数据安全法与个人信息保护法落地要求,可独立完成差距分析与整改方案设计。持有CISP、CISA资质,擅长跨部门协同推动整改闭环。
工作经历
北京安信达信息技术有限公司
北京
信息安全等保测评机构
高级安全审计专家
2021年4月 - 至今
等级保护测评ISO 27001
- 主导金融、政企客户等级保护测评与ISO 27001审计项目30余个,一次性通过率95%以上。
- 搭建内部审计方法论与检查清单模板,单项目审计周期由15天缩短至9天。
- 牵头数据安全合规专项,完成20余套系统个人信息保护差距分析并推动整改闭环。
中科网安科技有限公司
北京
网络安全安全服务
安全审计工程师
2018年7月 - 2021年3月
风险评估合规审计
- 负责政企客户安全审计与风险评估,累计完成40余次漏洞扫描与渗透测试复核。
- 参与内控与ITGC审计,输出整改建议120余条,客户复测问题关闭率达92%。
项目经验
某股份制银行ISO 27001体系建设审计
2024年1月 - 2024年6月
项目负责人
- 负责差距分析与整改方案设计,帮助客户在3个月内通过ISO 27001认证审核。
- 梳理控制项120余项,输出整改建议清单并跟踪闭环,复评零严重不符合项。
省级政务云平台等级保护测评项目
2023年3月 - 2023年9月
审计负责人
- 主导等保三级测评全流程,覆盖定级备案、现场测评与整改复测。
- 识别高风险问题18项并推动整改,客户顺利通过测评并取得备案证明。
工作成果
审计方法论沉淀
沉淀审计检查清单与控制项模板80余项,团队复用率超70%。
年度优秀员工
连续两年获公司年度优秀员工,审计项目客户满意度评分4.8/5。
其他信息
到岗时间:
可接受出差,一个月内到岗。
驾驶资质:
C1驾照,可自驾前往客户现场。
证书与认证
CISP 注册信息安全专业人员 - 中国信息安全测评中心
2020年9月
注册信息安全专业人员,证明信息安全审计与合规能力。
CISA 国际信息系统审计师 - ISACA
2022年6月
国际信息系统审计师,证明IT审计与内控能力。
语言能力
英语(CET-6)可作为工作语言,可阅读英文合规标准。
就从这份范文开始
免费复制到你的账户里,每一句话、每个板块和颜色都能改,改好即可下载投递。